Hoppa till innehåll

Våra betyg påverkas ej av affiliatelänkar. Så testar vi

Uppdaterad

Företag2 min läsning

Lösenordet 123456 på ett litet företag öppnade Danmarks folkbokföring

Dela:XLinkedInFacebook
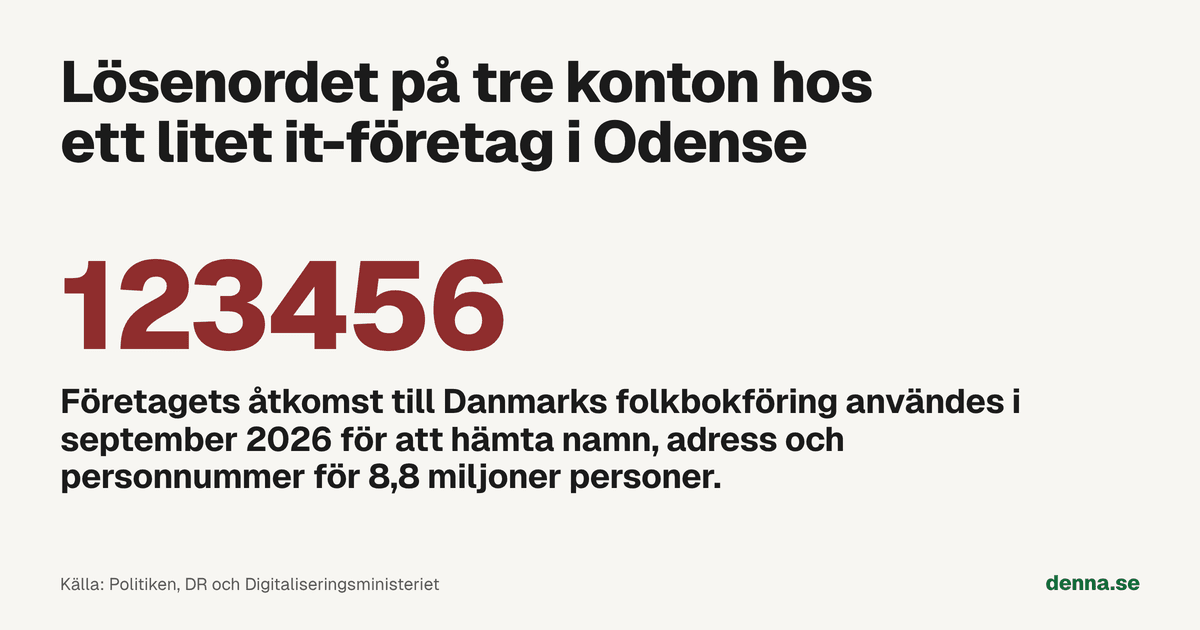
Grafik: lösenordet 123456 på tre konton hos ett litet it-företag i Odense. Företagets åtkomst till Danmarks folkbokföring användes i september 2026 för att hämta namn, adress och personnummer för 8,8 miljoner personer.
Ett av de tre kontona med lösenordet 123456 var företagets administratörskonto, enligt Politiken.·Grafik: denna.se

I september 2026 hämtade någon namn, adress och personnummer för omkring 8,8 miljoner personer ur Danmarks folkbokföringsregister CPR. Det gick via Pays, ett it-företag i Odense med två anställda som hade laglig åtkomst till registret. Den 10 oktober berättade Politiken att tre av företagets konton, bland dem administratörskontot, hade lösenordet 123456. Svenskar som har bott i Danmark kan finnas bland de drabbade.

Läckan upptäcktes på en faktura

Danska företag som har tillgång till CPR betalar för varje sökning. Via Pays konton gjordes omkring 14 miljoner sökningar, och 8,8 miljoner av dem gav träff. Det var när CPR-kontoret skulle fakturera företaget som någon reagerade. Myndigheten fick veta om det kvällen den 2 oktober, och digitaliseringsministeriet gick ut med det den 5 oktober.

Den obehöriga hade tillgång i sammanlagt 21 dygn och 17 timmar från den 10 september. Registret omfattar också avlidna och personer som flyttat från Danmark. De som har skyddad adress berördes inte. Polisens enhet för särskild brottslighet utreder, och den 6 oktober fanns ingen misstänkt.

Ett gammalt lösenord och 123456

En anonym person har sagt till Politiken att hen låg bakom och kom in med ett läckt lösenord från en tidigare anställd på Pays. Politiken fann dessutom att minst tre profiler hos företaget hade lösenordet 123456. Ett av kontona var administratörskontot. Företagets vd har bekräftat att åtkomsten missbrukats men inte svarat på frågor om säkerheten.

Digitaliseringsministern Christina Egelund har sagt att säkerheten inte var tillräckligt bra och beställt en granskning av hela CPR-systemet. CPR-kontoret har skrivit till alla 1 039 företag med åtkomst, bland dem banker, teleoperatörer, advokatbyråer och försäkringsbolag. De ska ha en säkerhetsansvarig, kontrollera vilka anställda som har åtkomst och följa hur många sökningar som görs varje månad.

Vad det betyder i Sverige

Den som har varit folkbokförd i Danmark finns kvar i CPR, också efter flytten hem. Den som bor i Sverige och pendlar till jobbet i Danmark har oftast ett skattepersonnummer, och det är oklart om de numren ingår. Danska myndigheter råder alla att aldrig lämna ut lösenord eller koder på telefon eller mejl, även om den som ringer vet ens namn, adress och personnummer.

För ett litet företag är lärdomen att ett enda konto kan räcka. Stäng konton när någon slutar, ge varje konto ett eget långt lösenord och slå på tvåstegsverifiering där det går. En lösenordshanterare gör det lättare att ha olika lösenord överallt, och vår nyhet om tvåstegsverifiering visar hur du slår på det för webbhotellet.
Källor

  1. 1.Forsknings-, Uddannelses- og Digitaliseringsministeriet, Omfattende uautoriseret adgang til borgeres CPR-oplysninger (5 oktober 2026)
  2. 2.DR, 1039 virksomheder har fået indskærpet sikkerhed efter CPR-læk (10 oktober 2026)
  3. 3.DR, CPR-læk blev opdaget på grund af dyr faktura (6 oktober 2026)
  4. 4.Realtid, Lösenordet "123456" orsakar Danmarks största dataläcka någonsin (13 oktober 2026)
  5. 5.Dagens PS, 8,8 miljoner personnummer läckta: svenskar kan beröras (5 oktober 2026)

Vanliga frågor

Ja, om de har varit folkbokförda i Danmark. Registret omfattar också personer som flyttat därifrån. För gränspendlare med skattepersonnummer är det oklart om numren ingår.

Någon använde it-företaget Pays lagliga åtkomst till registret i september 2026. Enligt Politiken hade tre av företagets konton, bland dem administratörskontot, lösenordet 123456, och en anonym person säger sig ha kommit in med ett läckt lösenord från en tidigare anställd.

Stäng konton när någon slutar, ge varje konto ett eget långt lösenord och slå på tvåstegsverifiering. En lösenordshanterare gör det lättare att hålla isär lösenorden.

Relaterade artiklar

Säkerhet

Tvåfaktorsautentisering på hosting-kontot, det viktigaste säkerhetssteget 2026

Lösenordsläckor är i dag så vanliga att frågan inte är om ett av dina lösenord finns i en läckt databas, utan när. CERT-SE lyfter återkommande stulna inloggningsuppgifter som en av de vanligaste vägarna in vid intrång mot svenska organisationer [1]. För en webbplatsägare är hosting-kontot den enskilt känsligaste inloggningen, den som kontrollerar kontrollpanelen kan läsa databaser, plantera skadlig kod, peka om domänen och läsa e-post. Tvåfaktorsautentisering (2FA) är det enklaste och mest effektiva skyddet, och i den här artikeln går vi igenom var och hur du bör slå på det.

Säkerhet

Falska domänfakturor lurar svenska företag, så känner du igen bluffen

Bluffakturor är ett ständigt problem för svenska företag, och domäner är ett tacksamt byte för bedragare: alla företag har dem, förnyelser är rutinärenden som ofta hanteras av någon annan än den som registrerade domänen, och delar av innehavaruppgifterna går att slå upp publikt. Svensk Handel och Polisen varnar löpande för fakturabedrägerier av det här slaget [1][2]. Den här artikeln går igenom de vanligaste domänbluffarna och hur du bygger rutiner som gör att de fastnar i filtret.

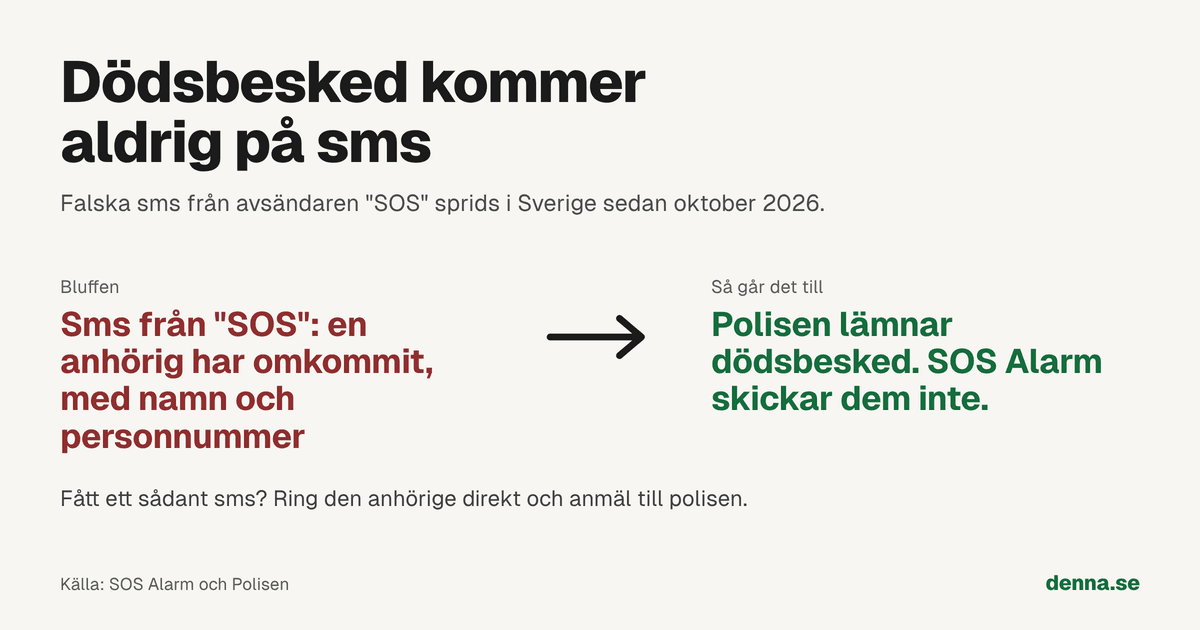
Grafik: bluffen är ett sms från "SOS" om att en anhörig har omkommit, med namn och personnummer. Så går det till på riktigt: polisen lämnar dödsbesked, SOS Alarm skickar dem inte.
Säkerhet

Falska sms från "SOS" påstår att en anhörig har dött

Den 13 oktober 2026 varnade SOS Alarm för falska sms om att en nära anhörig har omkommit i en olycka. Sms:en har avsändaren "SOS" och innehåller den påstått döda personens namn och personnummer. SOS Alarm ligger inte bakom dem, och polisen utreder saken.

Nyhetsbrev · 1 mejl/månad

Få månadens bästa erbjudanden

Ett kort mejl i månaden med nya priser och kampanjer på hosting, VPN och lagring. Ingen spam, och du kan säga upp det när du vill.