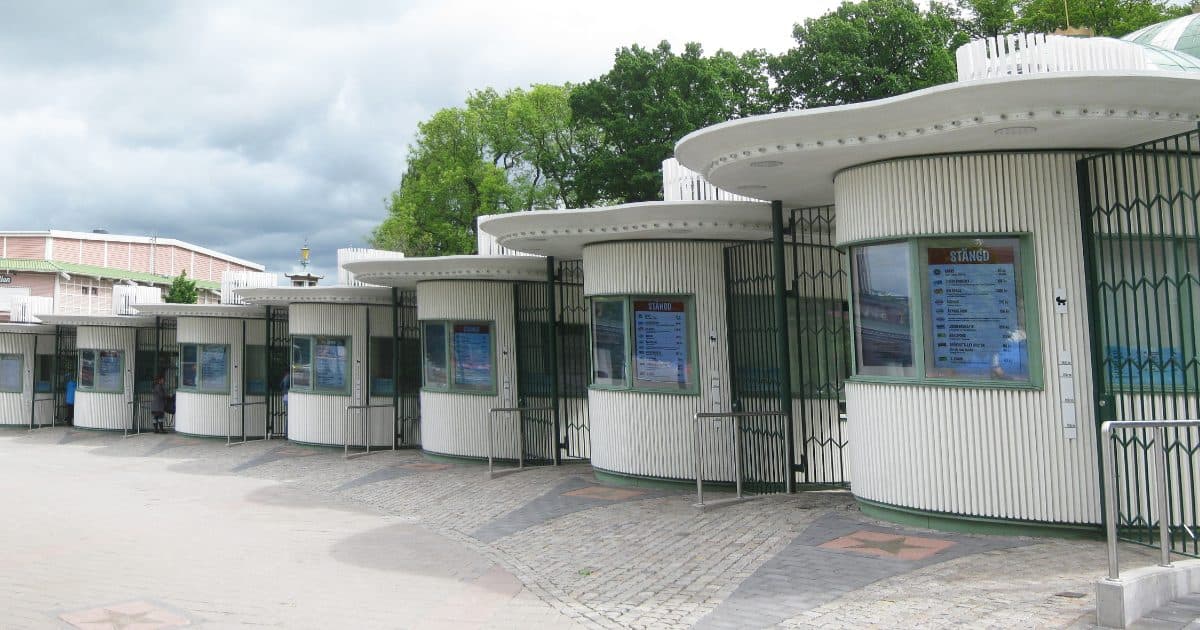
Skansen och Liseberg varnade den 27 oktober 2026 för att kunders personuppgifter kan ha hamnat hos obehöriga. Skansen uppger att ett intrång hos biljettleverantören Visit har drabbat den som bokade biljett mellan 23 och 26 oktober. Inga betal- eller kortuppgifter omfattas, men uppgifterna kan användas i falska mejl och sms.
Namn, adress och biljettköp hos Skansen
Enligt Skansen har obehöriga kommit åt uppgifter om dem som bokade biljetter mellan 23 och 26 oktober. Dagens Nyheter rapporterade om det den 27 oktober. Det gäller namn, adress, telefonnummer, e-postadress och information om biljettköpet. Betal- och kortuppgifter ingår inte.
Skansen uppger att läckan kommer från ett intrång hos Visit, företaget som sköter biljettförsäljningen. Hur många som har drabbats framgår inte.
Liseberg använder samma leverantör
Liseberg skriver på sin webbplats att parken har fått uppgifter om en möjlig läcka av personuppgifter i sitt bokningssystem. Inga betal- eller kortuppgifter omfattas. Liseberg har i nuläget inga uppgifter om att informationen har använts för bedrägerier.
Enligt GP använder också Liseberg Visit. Det är ändå oklart om de två händelserna hänger ihop. Lisebergs kommunikationschef Clara Rosendahl säger till GP att parken samarbetar i nära dialog med systemleverantören. Hon säger också att leverantören har vidtagit åtgärder.
Var misstänksam mot mejl om din bokning
En bedragare som har namn, adress och uppgifter om ett biljettköp kan skriva ett mejl eller sms. Meddelandet kan se ut att komma från Skansen eller Liseberg. Båda uppmanar därför den som bokat att vara försiktig med meddelanden som ber dig klicka på en länk, lämna uppgifter eller betala något.
Har du fått ett sådant meddelande? Klicka inte. Gå i stället själv till parkens webbplats om du undrar över din bokning. Ett misstänkt sms kan du vidarebefordra till 7726, numret som polisen och mobiloperatörerna tagit fram för bluff-sms. Fler sätt att känna igen falska meddelanden finns i vår nyhet om falska fakturor. Vad lagen säger om personuppgifter står i ordlistans förklaring av GDPR.